
Unsere Partner
Starke Partnerschaften für umfassende IT-Sicherheit. Gemeinsam mit ausgewählten Experten bieten wir Ihnen maßgeschneiderte Lösungen – von der Beratung bis zur technischen Umsetzung.
Bei Zempel IT Security setzen wir auf strategische Partnerschaften, um unseren Kunden das beste Ergebnis zu liefern. Unsere Partner ergänzen unser Portfolio in Bereichen wie technische Sicherheitsanalysen, Zertifizierungsbegleitung oder spezialisierte Compliance-Lösungen.
Die pen.sec AG ist ein führender Anbieter für Penetrationstests, IT-Sicherheitsanalysen und technische Sicherheitsberatung. Mit ihrem Team aus zertifizierten Experten (u. a. OSCP, CISSP) unterstützen sie Unternehmen dabei, Schwachstellen proaktiv zu identifizieren und Angriffsszenarien realistisch zu testen.
Synergie mit Zempel IT Security:
Während wir uns auf strategische Beratung, ISMS-Implementierung und Compliance konzentrieren, ergänzt die pen.sec AG unser Portfolio mit technischen Sicherheitsanalysen – für eine lückenlose Absicherung Ihrer Infrastruktur.
Leistungen der pen.sec AG
- Penetrationstests (Web, Netzwerk, Mobile)
- Red Team Assessments (realistische Angriffssimulationen)
- Schwachstellenmanagement (Continuous Security)
- Sicherheitsschulungen (Awareness für Mitarbeiter)
„Sicherheit ist kein Zustand, sondern ein Prozess. Wir helfen Ihnen, diesen Prozess aktiv zu gestalten.“
Die Schieffer IT-Compliance & Cyber-Resilience ist ein spezialisierter Dienstleister für regulatorische Compliance und technische Cyber-Sicherheit. Mit ihrem Team aus Experten für NIS 2, KRITIS und CRA unterstützen sie Unternehmen dabei, rechtliche Anforderungen umzusetzen und gleichzeitig Cyber-Risiken nachhaltig zu reduzieren.
Synergie mit Zempel IT Security:
Während wir uns auf strategische ISMS-Beratung (BSI/ISO 27001) und Risikomanagement konzentrieren, ergänzt Schieffer unser Portfolio mit technischer Compliance-Umsetzung und Cyber-Resilienz-Lösungen – für eine ganzheitliche Absicherung Ihrer Organisation.
Leistungen von
- Compliance-Management (NIS 2, CRA, KRITIS)
- Cyber-Resilienz (Notfallplanung, Business Continuity)
- Technische Sicherheitslösungen (SIEM, EDR, Zero Trust)
- Risikoanalysen & -bewertungen (BSI 200-3, ISO 31000)
- Schulungen & Awareness (Mitarbeiter-Sensibilisierung)
„Cyber-Sicherheit und Compliance sind keine Einmalprojekte, sondern kontinuierliche Prozesse. Wir begleiten Sie – von der Analyse bis zur technischen Umsetzung.“
Die meetergo GmbH ist ein deutscher Anbieter einer All-in-One-Plattform für Terminplanung, Formulare, Video Calls, CRM und KI-gestützte Notizen. Die Lösung ersetzt internationale Werkzeuge wie Calendly, Typeform, Zoom oder Pipedrive durch eine DSGVO-konforme Suite ohne US-Cloud – mit Hosting auf Servern in Nürnberg und dem Siegel „Made in Germany“. Über 40.000 Nutzer nutzen die Plattform bereits.
Synergie mit Zempel IT Security:
Während wir uns auf strategische Beratung, ISMS-Implementierung und Compliance konzentrieren, ergänzt meetergo unser Portfolio mit einer rechtskonformen Kundenkommunikations- und Terminplanungsplattform. Gerade für Steuerkanzleien, Kanzleien und Praxen mit besonderen Verschwiegenheitspflichten (§ 203 StGB) sowie für Unternehmen mit hohen Datenschutzanforderungen bietet meetergo die technische Grundlage, die wir im Rahmen unserer Compliance-Beratung empfehlen und gemeinsam umsetzen können.
Leistungen von
- Terminplanung (Buchungsseiten, Terminumfragen, Automatisierungen, Zahlungen bei der Buchung)
- Video (meetergo Connect mit unbegrenzten Anrufen, Aufzeichnungen, Breakout-Räumen)
- Modulare Apps (u. a. E-Signaturen, Rechnungen, Portale, WhatsApp, Live-Chat, Team-Chat)
- KI-Notizen und Mira AI (Transkripte, Follow-ups, Recap-Funktionen)
„Rechtssicherheit ist kein Feature, sondern die Grundlage: DSGVO-Konformität, Hosting in Deutschland und alle erforderlichen Rechtsdokumente – aus einer Hand.“
Weitere Partner
Wir arbeiten mit weiteren spezialisierten Partnern zusammen, um Ihnen ein vollständiges Sicherheitskonzept anbieten zu können. Gerne stellen wir Ihnen unsere Netzwerkpartner für Ihre individuellen Anforderungen vor.
Partneranfrage stellenSie suchen einen starken Partner für IT-Sicherheit?
Ob gemeinsame Projekte oder individuelle Lösungen – wir freuen uns auf die Zusammenarbeit. Kontaktieren Sie uns für ein unverbindliches Gespräch!
Jetzt Kontakt aufnehmen- Details
- Geschrieben von: bz
Über Zempel IT Security
Seit 2015 unterstützen wir Unternehmen und Behörden bei der Implementierung von Informationssicherheit – von der strategischen Beratung bis zur technischen Umsetzung.
Unsere Mission
Wir glauben, dass Informationssicherheit kein Luxus, sondern eine Notwendigkeit ist. Unser Ziel ist es, komplexe Anforderungen wie BSI IT-Grundschutz, ISO 27001 oder NIS 2 für unsere Kunden verständlich und umsetzbar zu machen.
Mit unserer Expertise helfen wir Ihnen, Risiken zu minimieren, Compliance-Anforderungen zu erfüllen und gleichzeitig pragmatische Lösungen für Ihren Arbeitsalltag zu finden.
Unsere Leistungen entdecken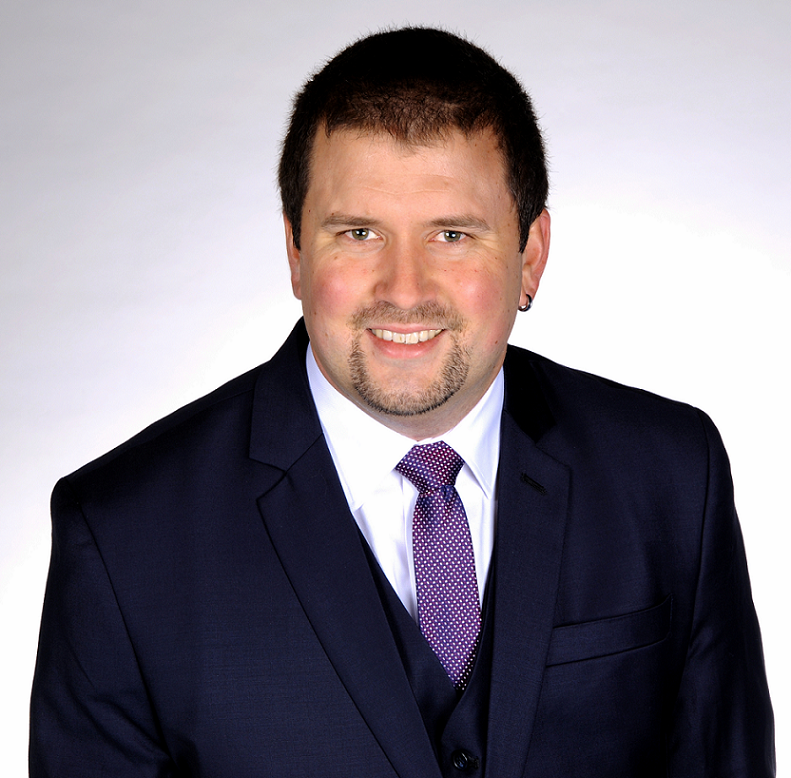
Björn Zempel, Gründer und Geschäftsführer
Unsere Expertise
ISMS & Standards
Zertifizierte Beratung zu:
- BSI IT-Grundschutz
- ISO 27001
- TISAX® & KRITIS
EU-Compliance
Umsetzung von:
- NIS 2-Richtlinie
- CRA (Cyber Resilience Act)
- DORA (Finanzsektor)
Risikomanagement
Systematische Analyse nach:
- BSI-Standard 200-3
- ISO 31000
- Individuellen Risikomodellen
Wer steht hinter Zempel IT Security?
Unser Team besteht aus zertifizierten Beratern mit langjähriger Erfahrung in IT-Sicherheit, Datenschutz und Compliance. Wir kombinieren technisches Know-how mit praktischer Umsetzbarkeit, um Ihnen maßgeschneiderte Lösungen zu bieten.
Kontaktieren Sie unsSie haben Fragen? Wir helfen gern!
Ob ISMS-Einführung, Risikoanalyse oder Compliance-Prüfung – wir beraten Sie unverbindlich und zeigen Ihnen konkrete Lösungswege auf.
Jetzt Termin vereinbaren- Details
- Geschrieben von: bz
Experten für Informationssicherheit & Compliance
Wir unterstützen Sie bei der Implementierung von ISMS nach BSI IT-Grundschutz und ISO 27001, im Risikomanagement und bei der Einhaltung aktueller EU-Vorgaben (NIS 2, CRA, DORA, PCI DSS).
Kostenlose Erstberatung anfordernUnsere Leistungen
ISMS nach BSI &
ISMS nach ISO 27001
Aufbau und Zertifizierung Ihres Informationssicherheits-Managementsystems nach:
- BSI IT-Grundschutz (B3S)
- ISO/IEC 27001
- Branchenstandards (z. B. KRITIS, TISAX)
Risikoberatung &
Risikomanagement
Systematische Risikoanalyse und -bewertung mit:
- BSI-Standard 200-3
- ISO 31000
- Individuellen Risikomodellen
EU-Compliance
(NIS 2, CRA, DORA)
Umsetzung der neuen EU-Vorgaben für:
- NIS 2 (Netz- und Informationssicherheit)
- CRA (Cyber Resilience Act)
- DORA (Digital Operational Resilience)
PCI DSS Compliance
Sicherheit für Zahlungskartendaten nach PCI-DSS-Standard:
- Gap-Analysen
- Implementierungsbegleitung
- Auditvorbereitung
- Auditbegleitung
Bereit für mehr Sicherheit?
Vereinbaren Sie ein kostenloses Erstgespräch mit unseren Experten. Wir analysieren Ihren Bedarf und zeigen Ihnen konkrete Lösungswege auf.
Jetzt Termin vereinbaren- Details
- Geschrieben von: bz